
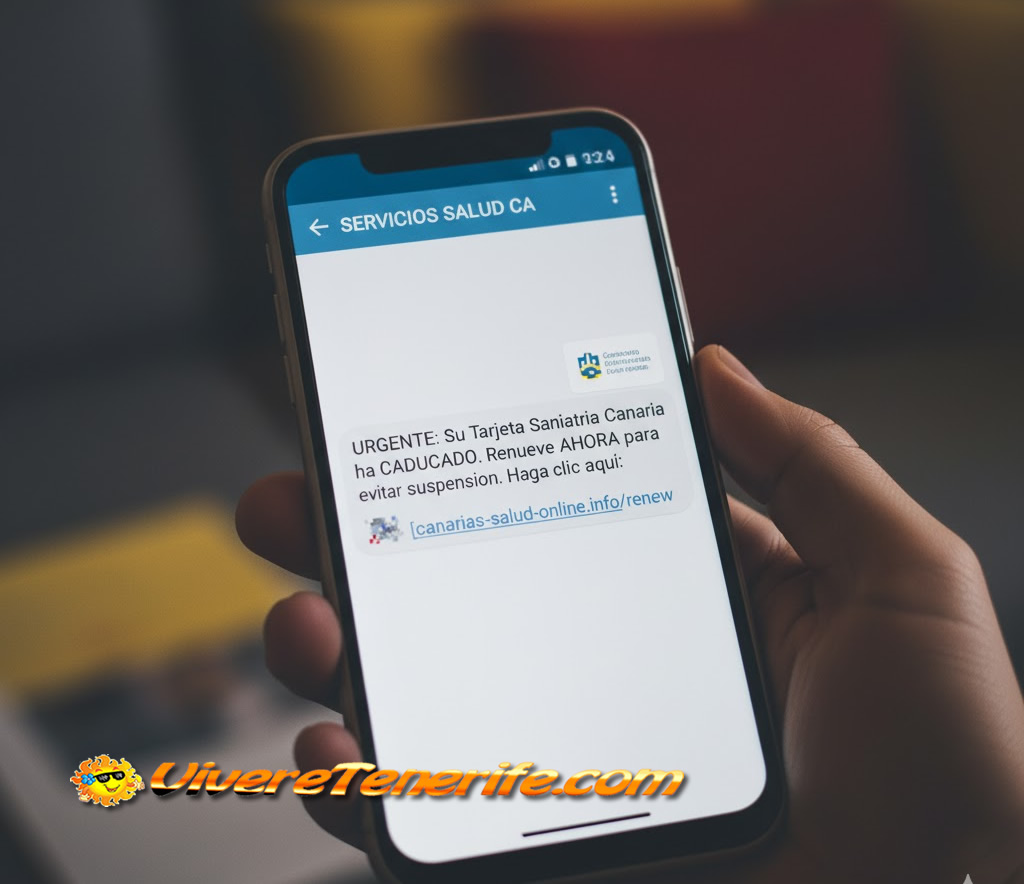
Messaggio rinnovo tessera sanitaria è una truffa
Sanidad non richiede il rinnovo della tessera sanitaria
L’Istituto Nazionale per la Sicurezza Informatica (INCIBE) ha segnalato la diffusione di una nuova campagna di phishing veicolata tramite e-mail e messaggi SMS, nella quale i criminali informatici si fingono rappresentanti del Ministero della Salute.
Il pretesto utilizzato è la necessità di rinnovare la Tessera Sanitaria Individuale (TSI) in seguito all’introduzione di un presunto “nuovo sistema di verifica”.
In realtà, si tratta di una truffa finalizzata al furto di dati personali e bancari.
Modalità operative della truffa
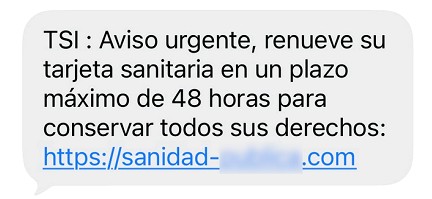
Gli utenti ricevono un messaggio che invita a cliccare su un link per aggiornare o rinnovare la propria tessera sanitaria.
Una volta cliccato, il link reindirizza a un sito web falso che imita fedelmente il portale ufficiale del Ministero della Salute. L’interfaccia riproduce loghi e colori istituzionali, ma presenta dettagli incongruenti, come:
- Loghi ministeriali alterati, privi del consueto sfondo giallo.
- Errori grammaticali o ortografici nei testi, con frasi come “Aggiorna il tuo TSI” o “Rinnovo” (senza accento).
- Domini web e indirizzi e-mail non riconducibili a sanidad.gob.es.
- Toni urgenti e minacciosi, spesso nei messaggi SMS, volti a spingere la vittima ad agire rapidamente senza riflettere.
Il processo fraudolento
Una volta sul sito contraffatto, la vittima viene invitata a:
- Eseguire un semplice calcolo “di sicurezza” per simulare l’autenticità del portale.
- Selezionare la propria comunità autonoma, dove viene mostrato un falso logo regionale.
- Inserire il DNI o NIE (Documento di Identità Nazionale).
Successivamente, il sito mostra un finto riepilogo della richiesta e comunica che la nuova tessera sarà spedita a casa dietro pagamento di una tariffa di spedizione di 2,99 €, per la quale viene richiesto l’inserimento dei dati della carta di credito.
Infine, viene presentato un falso modulo di autenticazione sicura, che simula l’invio di un codice via SMS e mostra una schermata di caricamento infinito.
A quel punto, i criminali hanno già ottenuto le informazioni personali e bancarie dell’utente.
Segnali per riconoscere la truffa
Le principali anomalie che permettono di identificare questa campagna fraudolenta includono:
- Linguaggio approssimativo, con errori grammaticali evidenti.
- Assenza degli elementi grafici ufficiali del Ministero.
- Mittenti con indirizzi e-mail o numeri telefonici sospetti.
- Richieste di pagamento o inserimento di dati bancari.
- Mancanza di sistemi di autenticazione ufficiali (DNI elettronico, certificato digitale o Cl@ve).
Indicazioni in caso di sospetto o truffa avvenuta
Se il messaggio è stato ricevuto ma non è stato aperto:
- Bloccare il mittente e eliminare il messaggio.
- Segnalare l’incidente a INCIBE attraverso i canali dedicati o inviando una notifica alla casella di posta elettronica dell’istituto.
- In caso di dubbi, contattare la Cybersecurity Helpline al numero 017.
Se sono stati forniti dati personali o bancari:
- Contattare immediatamente la propria banca per bloccare le transazioni sospette e disattivare la carta di pagamento.
- Salvare tutte le prove disponibili, come schermate, messaggi o indirizzi web, preferibilmente tramite un servizio di testimonianza digitale.
- Sporgere denuncia presso le Forze e i Corpi di Sicurezza dello Stato, allegando le prove raccolte.
- Monitorare periodicamente la presenza dei propri dati online, per verificare eventuali utilizzi non autorizzati.
Informazioni ufficiali sul rinnovo della Tessera Sanitaria
INCIBE ribadisce che la Tessera Sanitaria Individuale non richiede alcun rinnovo periodico, poiché il numero di previdenza sociale assegnato è univoco e permanente.
Qualsiasi duplicato, sostituzione o aggiornamento può essere richiesto esclusivamente attraverso i canali ufficiali del Ministero della Salute o dell’ente previdenziale competente, previa identificazione tramite:
- Documento d’identità elettronico (DNIe),
- Certificato digitale, oppure
- Sistema Cl@ve.
Se un sito web apparentemente istituzionale non richiede una di queste modalità di autenticazione, è molto probabile che si tratti di un sito fraudolento.
Esempi di messaggi fraudolenti
- Oggetto e-mail: “Su tarjeta sanitaria individual ha caducado Actualiza su TSI” (con un errore gramaticale) o “Renovacion” (senza accento).
- Contenuto: testi brevi e perentori, che trasmettono urgenza.
- Mittente: dominio non ufficiale o numero telefonico sconosciuto.
- Grafica: loghi o colori simili a quelli ministeriali ma con difformità evidenti.
Raccomandazioni generali di sicurezza
- Non aprire link o allegati provenienti da fonti sconosciute.
- Verificare sempre l’indirizzo del mittente e la correttezza grammaticale del messaggio.
- Consultare solo i siti ufficiali delle pubbliche amministrazioni (domini “.gob.es”).
- Segnalare tempestivamente qualsiasi tentativo di frode.
- Mantenere aggiornati i sistemi di sicurezza dei propri dispositivi e utilizzare strumenti di protezione contro phishing e malware.
Contatti utili
- INCIBE – Instituto Nacional de Ciberseguridad: www.incibe.es
- Linea di assistenza in cybersicurezza: 017
- Forze e Corpi di Sicurezza dello Stato: per la presentazione di denuncia ufficiale